

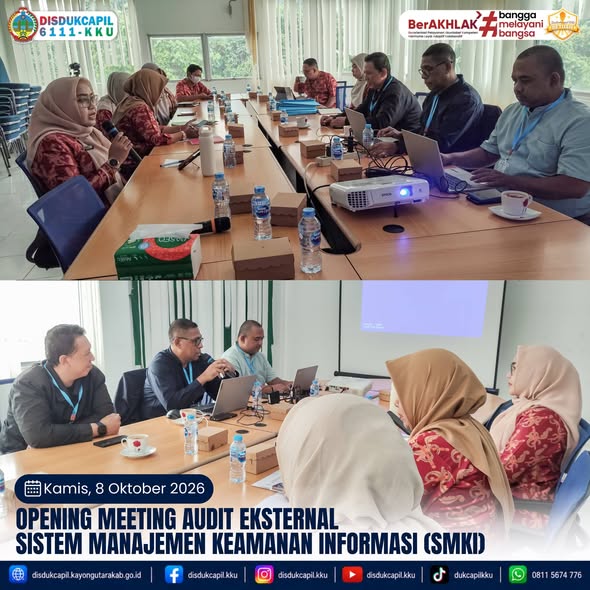
Disdukcapil Kayong Utara Jalani Opening Meeting Audit Eksternal SMKI, Perkuat Perlindungan Data Kependudukan Berstandar ISO/IEC 27001:2022
KAYONG UTARA, 8 Oktober 2026 - Komitmen menjaga keamanan data kependudukan dan meningkatkan kepercayaan masyarakat terhadap pelayanan publik terus diperkuat oleh Dinas Kependudukan dan Pencatatan Sipil Kabupaten Kayong Utara. Salah satu langkah yang dilakukan adalah melalui pelaksanaan Opening Meeting Audit Eksternal Sistem Manajemen Keamanan Informasi (SMKI) pada Kamis, 8 Oktober 2026, bertempat di Ruang Rapat Dinas Dukcapil Kabupaten Kayong Utara. Kegiatan ini merupakan bagian dari proses penilaian terhadap penerapan Sistem Manajemen Keamanan Informasi berdasarkan standar ISO/IEC 27001:2022.
Kegiatan tersebut dihadiri oleh Kepala Dinas Dukcapil Kabupaten Kayong Utara, Aslinda, S.Hut., M.M., bersama seluruh pegawai di lingkungan Disdukcapil Kayong Utara. Proses audit juga melibatkan tim auditor yang terdiri atas Abdul Karim, selaku Tenaga Ahli Tata Kelola Profesional Senior Subdirektorat Tata Kelola SDM dan TIK, Direktorat PIAK Ditjen Dukcapil Kementerian Dalam Negeri; Raul Bernardino, selaku Lead Auditor PT TSI Sertifikasi Internasional; serta Boy Eka Febrian Zain dari Dinas Dukcapil Provinsi Kalimantan Barat.
Opening meeting menjadi tahapan awal yang penting dalam pelaksanaan audit eksternal. Pada tahap ini, auditor menjelaskan tujuan, ruang lingkup, metode, jadwal, serta mekanisme pelaksanaan audit agar seluruh pihak memahami proses penilaian yang akan dilakukan. Penjelasan tersebut menjadi dasar bagi pelaksanaan audit yang terarah, sehingga pemeriksaan dapat berjalan sesuai ruang lingkup yang telah ditetapkan dan didukung oleh koordinasi seluruh unsur yang terlibat.
Audit eksternal SMKI bukan sekadar pemeriksaan dokumen atau kegiatan untuk memenuhi persyaratan administratif. Proses ini merupakan kesempatan bagi Disdukcapil Kayong Utara untuk mendapatkan penilaian terhadap kesesuaian dan efektivitas penerapan sistem keamanan informasi di lingkungan organisasi. Melalui pemeriksaan yang sistematis, penerapan kebijakan, prosedur, pengendalian, serta pengelolaan risiko keamanan informasi dapat ditinjau untuk mengetahui sejauh mana pelaksanaannya telah sesuai dengan standar yang menjadi acuan.
Bagi Disdukcapil Kayong Utara, pelaksanaan audit ini memiliki arti strategis karena data dan informasi yang dikelola berkaitan langsung dengan identitas masyarakat. Data administrasi kependudukan tidak hanya digunakan untuk penerbitan Kartu Keluarga, KTP-el, akta kelahiran, akta kematian, dan dokumen lainnya, tetapi juga menjadi bagian penting dalam mendukung berbagai pelayanan publik, mulai dari pendidikan, kesehatan, bantuan sosial, pekerjaan, hingga berbagai kebutuhan administratif masyarakat.
Data tersebut harus dikelola dengan penuh tanggung jawab. Masyarakat yang menyerahkan informasi kependudukan kepada pemerintah tentu mengharapkan agar data mereka terlindungi, digunakan sesuai kebutuhan dan kewenangan, serta tidak diakses atau dimanfaatkan oleh pihak yang tidak berhak. Karena itu, keamanan informasi menjadi bagian yang tidak terpisahkan dari mutu pelayanan administrasi kependudukan.
Standar ISO/IEC 27001:2022 menjadi acuan dalam membangun sistem pengelolaan keamanan informasi yang terstruktur, berbasis risiko, dan dilakukan secara berkelanjutan. Penerapannya mencakup berbagai aspek, tidak hanya teknologi informasi, tetapi juga tata kelola organisasi, pengelolaan sumber daya manusia, pengendalian dokumen, keamanan fisik, serta prosedur untuk menghadapi berbagai risiko yang dapat memengaruhi informasi dan keberlangsungan pelayanan.
Dalam rangkaian audit eksternal ini, salah satu aspek yang menjadi perhatian adalah komitmen pimpinan dan Tim SMKI terhadap penerapan kebijakan, sasaran, perencanaan, serta tindak lanjut hasil audit sebelumnya apabila ada. Komitmen pimpinan diperlukan agar keamanan informasi tidak hanya menjadi tanggung jawab petugas teknis, tetapi menjadi bagian dari tata kelola organisasi yang didukung oleh seluruh jajaran.
Pemeriksaan juga mencakup manajemen risiko dan kepatuhan. Pada bagian ini, auditor akan menilai bagaimana organisasi mengidentifikasi potensi risiko keamanan informasi, menetapkan langkah mitigasi, mengendalikan dokumen, serta memastikan pelaksanaan pengamanan sesuai dengan ketentuan yang berlaku. Pengelolaan risiko yang baik memungkinkan organisasi mengenali potensi permasalahan sejak dini dan menentukan langkah pencegahan yang sesuai sebelum risiko tersebut berkembang menjadi gangguan yang lebih besar.
Aspek keamanan fisik turut mendapatkan perhatian melalui observasi terhadap pengamanan ruang server, ruang arsip, dokumen kependudukan, komputer, serta pengendalian akses fisik. Perlindungan informasi tidak cukup hanya dilakukan melalui perangkat lunak dan sistem digital. Ruangan, perangkat, dokumen fisik, serta lingkungan tempat informasi dikelola juga harus mendapatkan pengamanan yang memadai untuk mengurangi risiko kehilangan, kerusakan, atau akses tanpa kewenangan.
Selain pemeriksaan terhadap kebijakan dan fasilitas, audit juga melibatkan wawancara serta pengujian sampel personel untuk mengetahui pemahaman pegawai mengenai tugas, tanggung jawab, dan penerapan SMKI di lingkungan kerja. Tahapan ini penting karena keberhasilan pengelolaan keamanan informasi sangat bergantung pada kesadaran dan kedisiplinan setiap orang yang terlibat dalam pengelolaan data.
Pegawai yang memahami tanggung jawabnya akan lebih mampu menerapkan prosedur dengan benar, menjaga kerahasiaan informasi, menggunakan sistem sesuai kewenangan, serta mengenali situasi yang berpotensi menimbulkan risiko. Sebaliknya, kurangnya pemahaman atau kelalaian dalam menjalankan prosedur dapat membuka celah yang berdampak terhadap keamanan data. Oleh karena itu, peningkatan kompetensi dan kesadaran pegawai merupakan bagian penting dalam membangun sistem keamanan informasi yang efektif.
Pemeriksaan selanjutnya mencakup sistem informasi dan infrastruktur teknologi informasi. Aspek yang ditinjau meliputi inventaris aset teknologi informasi, akun dan hak akses pengguna, catatan aktivitas sistem, konfigurasi keamanan, serta bukti pencadangan data dan layanan SIDATOKKU, yaitu Sistem Informasi Pendaftaran Dokumen Kependudukan Kabupaten Kayong Utara. Pemeriksaan ini bertujuan untuk melihat bagaimana sistem informasi dan sarana teknologi yang digunakan dalam pelayanan dikelola serta dilindungi dari berbagai risiko.
SIDATOKKU menjadi salah satu layanan digital yang mendukung akses masyarakat terhadap pelayanan administrasi kependudukan. Oleh sebab itu, pengelolaan keamanan sistem dan data yang mendukung layanan tersebut perlu mendapat perhatian serius. Pelayanan digital yang baik bukan hanya ditentukan oleh kemudahan penggunaan, tetapi juga oleh kemampuan organisasi menjaga keamanan informasi dan memastikan layanan dapat digunakan sesuai kebutuhan.
Dalam kaitannya dengan hal tersebut, pemeriksaan teknis teknologi informasi juga menjadi bagian dari rangkaian audit. Verifikasi dilakukan terhadap kesesuaian hak akses pegawai, pengelolaan perubahan sistem, proses pemulihan data atau restore, serta keamanan perangkat, jaringan, dan aplikasi. Aspek-aspek tersebut memiliki peran penting dalam menjaga agar sistem informasi bekerja secara terkendali dan organisasi memiliki kesiapan ketika menghadapi gangguan teknis maupun risiko kehilangan data.
Pencadangan dan pemulihan data, misalnya, tidak cukup hanya dibuktikan dengan adanya salinan data. Organisasi juga perlu memastikan bahwa mekanisme pemulihan dapat dijalankan sesuai prosedur ketika diperlukan. Kesiapan tersebut penting untuk mengurangi dampak gangguan terhadap informasi dan mendukung keberlangsungan pelayanan administrasi kependudukan apabila terjadi permasalahan pada sistem.
Ruang lingkup audit turut mencakup pengelolaan sumber daya manusia, administrasi, dan pengadaan. Pemeriksaan pada bagian ini meliputi kompetensi dan pelatihan SMKI, pengamanan fasilitas, kontrak dengan penyedia teknologi informasi, serta pengendalian risiko yang berkaitan dengan pihak ketiga. Hal tersebut menunjukkan bahwa keamanan informasi membutuhkan pengelolaan yang menyeluruh, termasuk dalam hubungan kerja sama dengan pihak yang memberikan dukungan terhadap sistem dan layanan organisasi.
Pengendalian terhadap pihak ketiga menjadi penting karena pengelolaan teknologi informasi dapat melibatkan perangkat, aplikasi, jasa pemeliharaan, maupun dukungan teknis dari penyedia layanan. Kejelasan tanggung jawab, pengaturan akses, dan ketentuan keamanan perlu diperhatikan agar kerja sama tersebut tetap mendukung perlindungan informasi yang dikelola pemerintah.
Seluruh tahapan tersebut akan menjadi bahan bagi tim auditor untuk melakukan penilaian secara menyeluruh sebelum menyusun ringkasan hasil audit. Ringkasan hasil audit nantinya menjadi bagian penting untuk memberikan gambaran mengenai hasil pemeriksaan, kesesuaian penerapan sistem, serta hal-hal yang perlu ditindaklanjuti berdasarkan temuan dan rekomendasi auditor. Setiap hasil pemeriksaan perlu dipahami dan ditindaklanjuti sesuai mekanisme yang berlaku agar proses audit memberikan manfaat nyata bagi peningkatan tata kelola keamanan informasi.
Bagi masyarakat Kabupaten Kayong Utara, pelaksanaan audit eksternal ini memiliki dampak yang penting meskipun sebagian besar prosesnya berlangsung di balik layar. Ketika masyarakat mengurus dokumen kependudukan melalui layanan langsung maupun layanan digital, mereka membutuhkan kepastian bahwa informasi yang disampaikan dikelola secara bertanggung jawab. Penguatan sistem keamanan informasi diharapkan dapat membantu mengurangi risiko penyalahgunaan data, menjaga ketepatan pengelolaan informasi, serta mendukung keberlangsungan pelayanan.
Keamanan informasi juga memiliki hubungan erat dengan kepercayaan masyarakat terhadap pemerintah. Kepercayaan tidak hanya dibangun melalui kecepatan penerbitan dokumen atau kemudahan prosedur, tetapi juga melalui upaya nyata dalam menjaga data pribadi dan memastikan sistem pelayanan dikelola secara tertib. Oleh karena itu, evaluasi terhadap sistem keamanan informasi merupakan bagian dari tanggung jawab Disdukcapil dalam memberikan pelayanan yang aman dan dapat dipercaya.
Dalam pelaksanaannya, penerapan SMKI juga diharapkan mampu memperkuat budaya kerja yang lebih disiplin dan peduli terhadap keamanan informasi. Setiap pegawai perlu memahami bahwa dokumen, data, perangkat, dan sistem yang digunakan dalam pekerjaan memiliki tanggung jawab pengamanan masing-masing. Kebiasaan sederhana seperti menjaga kerahasiaan kata sandi, tidak membagikan akses kepada pihak yang tidak berwenang, mengelola dokumen sesuai prosedur, serta segera melaporkan potensi gangguan merupakan bagian dari upaya menjaga keamanan informasi secara keseluruhan.
Penguatan sistem keamanan informasi juga menjadi semakin relevan di tengah perkembangan pelayanan berbasis digital. Pemanfaatan teknologi memberikan peluang untuk mempercepat proses pelayanan, memperluas jangkauan akses, dan meningkatkan efisiensi kerja. Namun, manfaat tersebut harus didukung dengan pengendalian yang memadai agar peningkatan kemudahan pelayanan tidak mengabaikan perlindungan data pribadi masyarakat.
Karena itu, pelaksanaan audit eksternal tidak hanya berorientasi pada penilaian kesesuaian terhadap standar, tetapi juga menjadi sarana untuk memperkuat kesiapan organisasi dalam menghadapi perubahan dan risiko. Hasil audit diharapkan dapat membantu Disdukcapil Kayong Utara melihat bagian-bagian yang telah berjalan sesuai ketentuan serta mengenali area yang masih membutuhkan perbaikan. Dengan adanya evaluasi yang objektif, langkah tindak lanjut dapat disusun berdasarkan kebutuhan dan tingkat risiko yang ditemukan.
Keterlibatan seluruh pegawai dalam kegiatan ini juga menjadi bagian penting dari proses penguatan SMKI. Penerapan sistem keamanan informasi tidak dapat berjalan secara optimal apabila hanya dipahami oleh pimpinan atau petugas yang menangani teknologi. Seluruh jajaran perlu memiliki pemahaman yang sama mengenai pentingnya menjaga informasi dan menjalankan prosedur sesuai dengan tanggung jawab masing-masing.
Melalui pelaksanaan Opening Meeting Audit Eksternal SMKI pada 8 Oktober 2026, Dinas Dukcapil Kabupaten Kayong Utara memulai tahapan penilaian terhadap penerapan Sistem Manajemen Keamanan Informasi berdasarkan standar ISO/IEC 27001:2022. Proses ini diharapkan memberikan gambaran yang objektif mengenai pelaksanaan sistem sekaligus menjadi dasar bagi perbaikan dan penguatan pengendalian keamanan informasi secara berkelanjutan.
Disdukcapil Kayong Utara terus berupaya membangun tata kelola pelayanan administrasi kependudukan yang tidak hanya mengutamakan kemudahan dan kecepatan, tetapi juga menjadikan keamanan data sebagai bagian utama dari kualitas pelayanan. Upaya tersebut memerlukan konsistensi dalam penerapan kebijakan, kedisiplinan seluruh pegawai, evaluasi berkala, serta tindak lanjut yang nyata terhadap hasil pemeriksaan.
Pada akhirnya, tujuan dari penerapan SMKI bukan hanya memperoleh pengakuan atas kesesuaian terhadap suatu standar. Hal yang lebih penting adalah memastikan bahwa data kependudukan masyarakat dikelola dengan aman, sistem pelayanan didukung oleh pengendalian yang memadai, dan pelayanan administrasi kependudukan dapat terus berjalan secara andal.
Dengan komitmen pimpinan dan seluruh pegawai, serta dukungan proses audit yang dilaksanakan secara profesional, Dinas Kependudukan dan Pencatatan Sipil Kabupaten Kayong Utara berupaya memperkuat perlindungan informasi sekaligus menjaga kepercayaan masyarakat. Langkah ini menjadi bagian dari upaya berkelanjutan untuk mewujudkan pelayanan administrasi kependudukan yang semakin aman, profesional, transparan, dan berkualitas bagi seluruh masyarakat Kabupaten Kayong Utara.